Данные лежат в основе большинства бизнес-процессов: от работы с клиентами и бухгалтерии до производства, логистики и внутреннего документооборота. Потеря доступа к ним способна остановить работу компании даже при исправной ИТ-инфраструктуре. Поэтому резервное копирование должно быть не аварийной мерой, а постоянной частью системы информационной безопасности.
Почему резервные копии необходимы
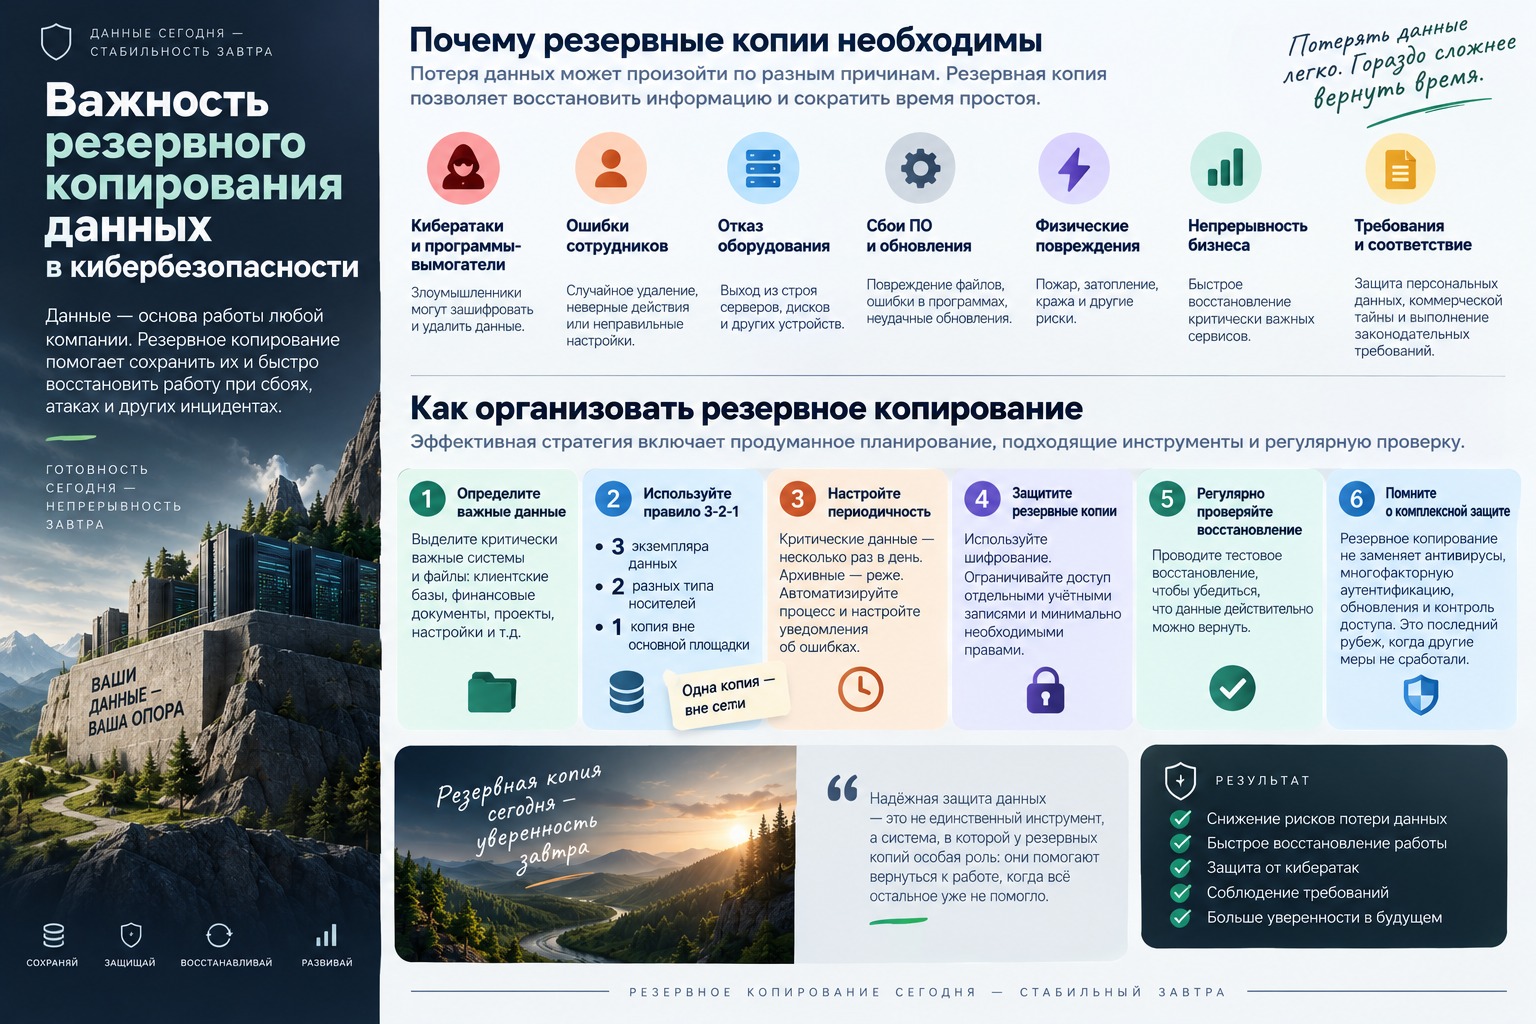
Потеря данных происходит не только из-за кибератак. Причиной могут стать ошибки сотрудников, отказ оборудования, повреждение файлов, сбой программного обеспечения, неудачное обновление или физическое повреждение техники. Актуальная резервная копия позволяет восстановить информацию и сократить время простоя.
Особенно важны резервные копии при атаках программ-вымогателей. Злоумышленники нередко пытаются не только зашифровать рабочие файлы, но и удалить доступные копии, чтобы затруднить восстановление. Поэтому резервные копии, постоянно подключённые к основной сети и доступные с теми же правами, нельзя считать достаточной защитой.
Резервное копирование также помогает поддерживать непрерывность бизнеса. Чем сильнее компания зависит от цифровых систем, тем серьёзнее последствия их остановки. Заранее установленный порядок восстановления позволяет быстрее вернуть в работу критически важные сервисы, базы данных и документы.
Сохранность информации имеет значение и при выполнении требований к защите персональных данных, коммерческой тайны и другой конфиденциальной информации. Недостаточно просто создавать копии — необходимо контролировать доступ к ним, сроки хранения и порядок удаления.
Как организовать резервное копирование
Сначала следует определить, какие данные и системы критически важны для работы. Обычно к ним относятся клиентские базы, финансовая документация, кадровые сведения, рабочие проекты, настройки серверов и информационных систем. Для каждого ресурса желательно определить, какой объём изменений допустимо потерять и насколько быстро должна быть восстановлена работа.
Практичной основой остаётся правило 3-2-1: не менее трёх экземпляров данных, хранение на двух разных типах носителей и одна копия вне основной площадки. Для дополнительной защиты от программ-вымогателей одну из копий целесообразно изолировать от рабочей сети или защитить от изменения и удаления.
Периодичность резервного копирования зависит от того, насколько часто обновляется информация. Критические базы могут требовать создания копий несколько раз в день или чаще, тогда как архивные материалы — значительно реже. Процесс лучше автоматизировать и настроить уведомления об ошибках.
Резервные копии следует шифровать, а доступ к ним — ограничивать отдельными учётными записями и минимально необходимыми правами. Хранилище резервных копий не должно быть бесконтрольно доступно из рабочей сети.
Не менее важно регулярно проверять возможность восстановления. Само наличие резервной копии ещё не означает, что данные действительно удастся вернуть. Тестовое восстановление помогает заранее обнаружить повреждённые архивы, ошибки настроек и слишком медленные процедуры.
Резервное копирование не заменяет защиту конечных устройств, многофакторную аутентификацию, своевременное обновление систем и разграничение доступа. Его задача — обеспечить восстановление после сбоя или атаки. Надёжная защита строится на нескольких уровнях, а резервные копии становятся последним рубежом, когда предотвратить инцидент не удалось.